Agents et integrations / OpenClaw
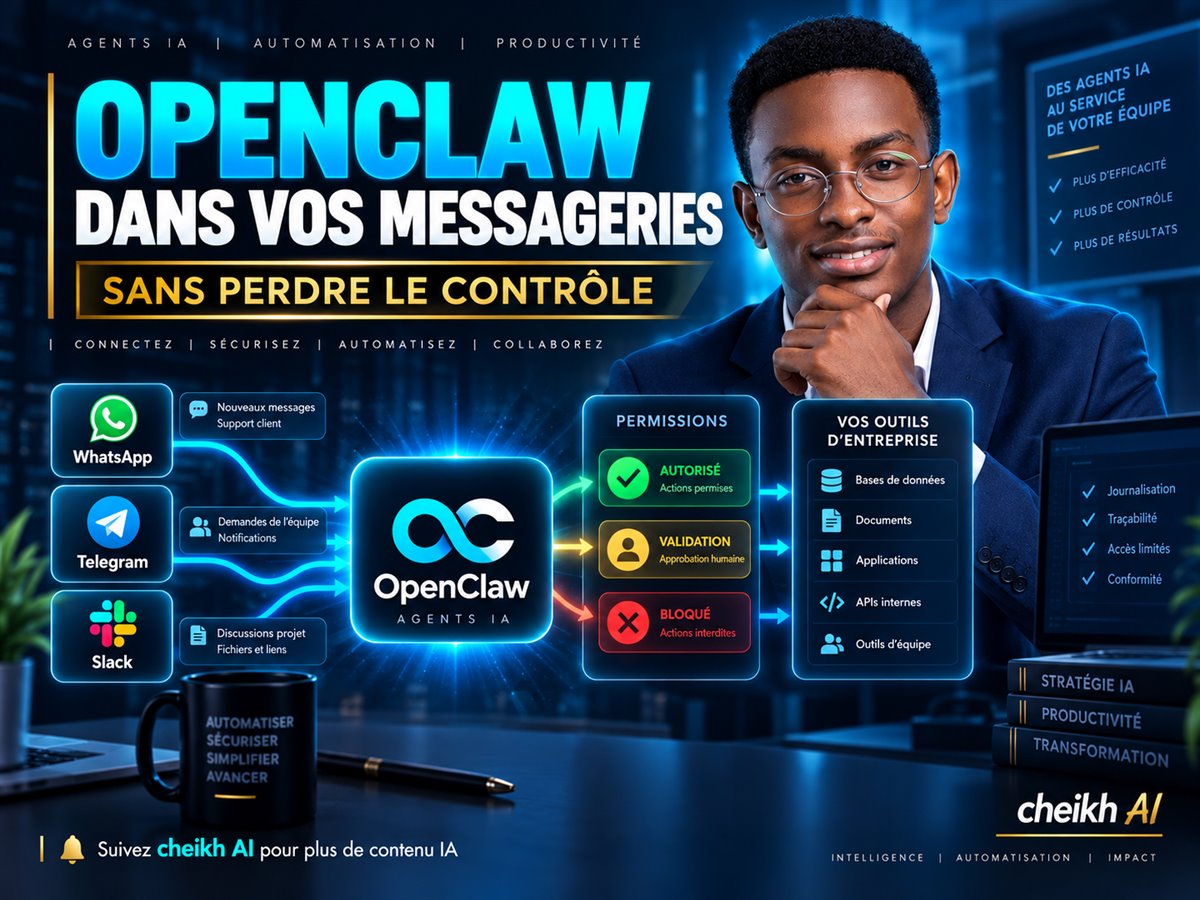
OpenClaw: relier un agent IA aux messageries sans melanger travail et permissions
Un guide pour cadrer l'usage d'OpenClaw avec WhatsApp, Telegram, Slack et autres canaux de travail autour d'un agent auto-heberge.
Reponse courte
OpenClaw est une passerelle auto-hebergee qui peut connecter des applications de messagerie a des agents IA via des plugins de canaux. En entreprise, la priorite est de separer les espaces, limiter les permissions et definir quel type de message peut declencher quelle action.
Les usages qui ont du sens
Une messagerie est pratique pour demander, suivre et valider, pas pour masquer une automatisation complexe.
- Recevoir un resume quotidien d'activites ou d'incidents.
- Demander une recherche avec des sources, puis relire le resultat.
- Creer une tache interne apres validation dans un canal dedie.
Architecture minimale
Le bon depart est un canal dedie et un agent avec des droits limites.
- 1
Creer un canal ou groupe de test distinct des conversations clients.
- 2
Connecter uniquement le canal et les outils necessaires au pilote.
- 3
Ecrire une liste d'actions interdites et celles qui exigent une approbation.
- 4
Journaliser les demandes, sorties et actions declenchees.
- 5
Tester les erreurs de commande et la sortie vers un humain.
Les risques a traiter
Un message court peut avoir un impact tres large quand il active des outils.
- Confusion entre conversation personnelle et canal de travail.
- Permissions trop larges sur les fichiers, API ou comptes d'equipe.
- Instructions malicieuses ou hors contexte recues dans les messages.
Séparer clairement les espaces et les identités
Une messagerie contient des conversations personnelles, des groupes clients et des canaux internes. Le pilote doit utiliser un espace dédié et une identité technique reconnaissable. Les utilisateurs doivent savoir quand ils parlent à un agent, quelles demandes sont autorisées et où retrouver le résultat officiel. Ne connectez pas un compte général lorsque seul un canal de test est nécessaire.
- Limiter les participants et attribuer les rôles de demandeur, approbateur et administrateur.
- Associer chaque commande à l'identité vérifiée de son auteur ; un message transféré ne conserve pas automatiquement l'autorisation d'origine.
- Séparer les notifications du travail client pour éviter qu'une demande interne déclenche une réponse dans la mauvaise conversation.
Concevoir la passerelle comme une frontière de sécurité
L'auto-hébergement peut offrir du contrôle sur l'environnement, mais il ajoute des responsabilités : mises à jour, secrets, sauvegardes, surveillance et exposition réseau. La passerelle doit filtrer les commandes, limiter les outils disponibles et refuser les actions non prévues. Le fait qu'un système soit hébergé par l'entreprise ne le rend pas sûr sans configuration et maintenance.
- 1
Inventorier les canaux, plugins, outils et comptes réellement nécessaires au pilote.
- 2
Stocker les secrets dans le mécanisme prévu et les rendre révocables indépendamment du serveur.
- 3
Appliquer des droits minimaux au niveau de chaque outil, pas seulement dans les instructions de l'agent.
- 4
Limiter les connexions réseau et journaliser les événements utiles sans capturer toutes les conversations.
- 5
Préparer les mises à jour, la sauvegarde de la configuration et la désactivation rapide en cas d'incident.
Définir une grammaire de demandes autorisées
Une phrase libre est pratique mais ambiguë. Pour les actions internes, adoptez des commandes ou formulaires structurés : mission, cible, période, format et niveau d'approbation. L'agent peut demander une précision plutôt que deviner. Les messages ordinaires, citations et contenus transférés ne doivent pas être interprétés comme des commandes exécutables.
- Commencer avec des demandes en lecture seule, par exemple obtenir un résumé sourcé ou l'état d'une liste non sensible.
- Pour créer une tâche, afficher un aperçu avec titre, responsable et échéance avant validation.
- Refuser paiement, suppression, publication et modification massive tant qu'un mécanisme d'approbation technique spécifique n'a pas été testé.
Résister aux instructions contenues dans les messages
Un agent connecté peut lire du texte provenant de personnes ou de documents non fiables. Ce contenu peut demander d'ignorer les règles, d'ouvrir une URL ou de divulguer des données. La mission et les permissions viennent de la configuration et de l'utilisateur autorisé, jamais du contenu consulté. Les liens externes et pièces jointes doivent être traités comme des données à analyser, pas comme des ordres.
- Séparer les instructions système, les commandes autorisées et le contenu non fiable dans le workflow.
- Demander une approbation avant de quitter les domaines prévus, télécharger un fichier ou transmettre une donnée à un nouveau service.
- Tester des messages malveillants ou ambigus et vérifier que l'agent les signale sans modifier son périmètre.
Journaliser sans créer une nouvelle fuite
Les journaux doivent répondre à des questions précises : qui a demandé, quel outil a été appelé, quelle action a été proposée, qui a approuvé et quel résultat a été obtenu. Évitez de recopier le message complet et les pièces jointes si un identifiant suffit. Protégez l'accès aux traces et fixez une durée de conservation adaptée au besoin réel.
- Utiliser un identifiant de corrélation pour relier demande, approbation et résultat sans dupliquer toutes les données.
- Alerter sur les refus, les erreurs répétées, les commandes hors périmètre et les tentatives d'accès non autorisées.
- Examiner régulièrement un échantillon de sessions et supprimer les traces devenues inutiles selon la politique de l'entreprise.
Déployer progressivement et mesurer
Le premier usage peut être un résumé quotidien ou une recherche sourcée qui ne modifie aucun système. Après plusieurs essais, ajoutez éventuellement la création d'un brouillon ou d'une tâche réversible. Mesurez le temps complet, les corrections, les commandes refusées et les incidents. Une messagerie donne une impression d'instantanéité ; elle ne doit pas masquer le coût de maintenance de la passerelle.
- 1
Établir une période de référence et choisir un seul canal de test.
- 2
Exécuter des cas normaux, incomplets, malveillants et hors périmètre avec les mêmes règles.
- 3
Faire valider les résultats par les propriétaires métier et technique.
- 4
Ajouter une capacité à la fois, puis rejouer les tests de permissions, d'erreur et d'arrêt.
- 5
Conserver une procédure de désactivation et revenir au processus manuel dès qu'un changement important n'a pas été revalidé.
Exemple : résumé d'incidents sans action de production
Une équipe technique peut demander dans un canal dédié un résumé des alertes d'une période. La passerelle lit une source limitée, regroupe les événements et prépare une synthèse avec les références. Elle ne redémarre aucun service et ne ferme aucun incident. L'astreinte valide la situation et choisit les actions. Ce cas teste l'identité, la lecture, le format et la traçabilité sans donner de commande de production.
- 1
Limiter la source aux alertes nécessaires et masquer les secrets ou données clients.
- 2
Définir le format : période, impact observé, systèmes, état, références et questions ouvertes.
- 3
Tester une période sans incident, des alertes dupliquées et une source indisponible.
- 4
Faire vérifier la synthèse par la personne d'astreinte et consigner les corrections.
- 5
N'ajouter une action réversible qu'après plusieurs essais stables et une approbation technique séparée.
Responsabilités d'exploitation
La passerelle doit être surveillée comme un service : disponibilité, erreurs, mises à jour, espace disque, sauvegarde et accès administrateur. Une panne ne doit pas bloquer la communication normale de l'équipe. Documentez la procédure manuelle et les personnes habilitées à intervenir. Testez la restauration de la configuration sans recopier des secrets dans la sauvegarde.
- Séparer les journaux applicatifs, les contenus métiers et les secrets, puis appliquer une conservation minimale.
- Recevoir des alertes sur les erreurs répétées, la saturation, les tentatives non autorisées et les changements de configuration.
- Planifier les mises à jour dans un environnement de test et rejouer les cas de sécurité avant production.
- Réexaminer périodiquement si l'auto-hébergement reste justifié par la valeur, les compétences disponibles et la charge de maintenance.
Checklist de mise en service
Avant l'ouverture du canal, confirmez l'identité du bot, les membres autorisés, les commandes, les outils, les permissions, les approbations et les limites. Vérifiez les journaux, les alertes, la sauvegarde, la révocation et le processus manuel. Testez un message transféré, une pièce jointe, une instruction malveillante, un doublon, une panne et une action sensible. Informez les utilisateurs de ce que le système fait, de ce qu'il ne fait pas et de la personne à contacter. Une passerelle n'est prête que si elle peut aussi être arrêtée proprement.
Contrôle final
Avant chaque ajout de canal ou de plugin, revenez au besoin initial et demandez si la nouvelle capacité apporte une valeur mesurable. Documentez la décision, limitez les droits et rejouez les tests. Une extension pratique mais non gouvernée peut transformer une passerelle maîtrisée en point d'accès difficile à surveiller.
Questions frequentes
OpenClaw peut-il etre utilise avec WhatsApp ou Telegram ?
La documentation OpenClaw presente des connecteurs de messagerie, dont WhatsApp et Telegram. Avant usage, verifiez la configuration du canal, les regles internes et les droits accordes a l'agent.
Pourquoi auto-heberger une passerelle d'agent ?
Cela peut donner davantage de controle sur l'environnement. Ce choix apporte aussi des responsabilites d'exploitation, de securite, de mises a jour et de supervision.
Passer de la lecture a l'action
Choisissez un premier processus a tester.
CHEIKH AI accompagne les PME qui recherchent un spécialiste IA à Dakar pour cadrer le besoin, les données, les garde-fous et la mesure de résultat.
Continuer l'exploration
Guides connexes
Hermes Agent
Hermes Agent: lancer un pilote autonome sans donner les cles de l'entreprise
LireManus AI et Telegram
Manus AI et Telegram: deleguer une tache depuis un message, avec les bons garde-fous
LireAgents navigateur